超大元组就能执行任意代码:PostgreSQL CVE-2026-120139,8.8 分
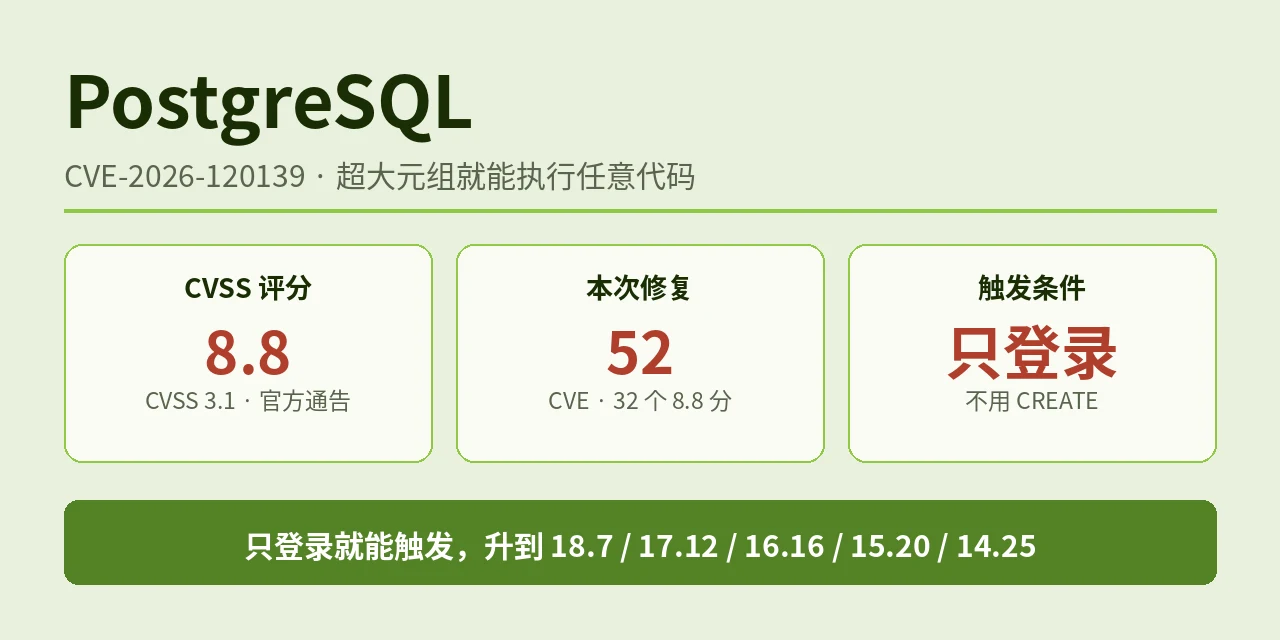
11 月 12 日,PostgreSQL 发布安全更新:18.7、17.12、16.16、15.20、14.25,一次修了 52 个安全漏洞 [1],其中 32 个是 8.8 分 [2]。这是本专栏同批的第六篇:前五篇是 6460(类型混淆打崩进程)、18447(any 输出参数类型混淆)、116304(并行查询 RECORD 用后释放)、120150(扩展记录域检查用后释放) 和 116314(pg_restore 备份恢复执行代码),这篇是 CVE-2026-120139,CVSS 3.1 8.8 分,CWE-190 整数溢出或回绕 [3]。它和 6460 是同一条研究线上下来的:安全研究员 Mehmet Ince 围绕同一个底层错误一共报告了 21 个案例,这批 52 个 CVE 里有 6 个直接连着这条线,120139 是其中之一 [7]。
原语:64 位算出来,32 位装回去
PostgreSQL 在内存里算元组大小时,先用 64 位变量算,再赋值给 32 位变量。一个元组足够大时,64 位算出的大小超过 32 位能装的范围,赋值回去就回绕成一个很小的数——服务器按这个被缩小的尺寸分配内存,再把攻击者控制的内容往里写,写出来的部分就落到分配区之外 [5]。
修复提交把修法写得很直白:改用能感知溢出的加法,循环里每次累加后都检查结果有没有超过 1GB 的 palloc 上限 [5]。同一批还有一处配套加固(Harden some allocations against integer wraparound),作者在提交里明说它不是在堵某个具体漏洞,只是把同类分配收紧一点 [5]。
触发只需要超大元组数据 [3]:一行足够大的数据,大小计算一回绕,内存写出界,代码执行就跟着来了。不需要构造特殊的类型、不需要改类型定义、不需要并行查询——数据本身够大就行。
和前五篇比:门槛只登录,不用 CREATE
前五篇的门槛排布是:116314 不用登录(恢复备份就行)、116304 只登录、120150 和 18447 需要 CREATE、6460 需要改类型定义。120139 落在「只登录」这一档:按这次 CVE 分组的读法,元组大小回绕属于六个「只需数据库用户、只读登录不用 CREATE 就够」的漏洞之一 [2];官方向量也是 PR:L [4]。
但要说一句实话:官方描述只写了「数据库用户通过超大元组数据触发」,没有给出具体的 SQL 原语 [3]。只读账号够不够、要不要 INSERT 或 CREATE,公开材料没有坐实——本文按 CVE 分组写「只登录就行」,这个判断来自 [2] 的分组,不是官方原话。
收 CREATE 权限能挡住 120150 和 18447,挡不住 120139 和 116304:只读账号也在暴露面里。这是这篇和 6460 最大的不同——6460 要改类型定义,攻击者得先拿到改类型的权限;120139 只要有个能登录的账号。
影响范围:五个分支全在内
受影响的是 18.7 之前、17.12 之前、16.16 之前、15.20 之前、14.25 之前的全部版本,修复版就是这次发布的五个小版本 [3]。14.25 是 PG 14 的最后一个版本,之后不再有安全与缺陷修复。
这是服务器端漏洞,修的是数据库服务器本身,不像 116314 那样要追着每台跑 pg_restore 的机器升级。升服务器到对应的小版本就行,小版本升级不用 dump/reload,停库换二进制再启动 [2]。
时间线与利用状态
2026 年 11 月 12 日,公开通告发布,52 个 CVE 一次公开;CNA PostgreSQL 给出的向量为 CVSS:3.1,8.8 分 [4]。官方安全页标题栏写的是 CVSS 3.0,分数同为 8.8 [3]。
截至 2026 年 11 月 17 日发稿:CISA KEV 未收录 CVE-2026-120139(当前目录共 1781 条,2026.11.13 版)[10];EPSS 0.0059,未来 30 天被利用的预测概率约 0.59% [9];Valters 记录无公开 PoC、无 exploit 代码、无 Nuclei 模板、无在野利用证据 [8]。修复提交是公开的,机制描述完整,窗口期不宜久留。
一句提醒:目前还没有公开 PoC,「超大元组就能触发」这个判断来自官方描述与修复提交的机制,不是已验证的触发结论;但触发路径不需要任何非默认配置,超大元组数据是常规数据,不是特殊构造。
先做什么
第一,升级服务器:升到 18.7 / 17.12 / 16.16 / 15.20 / 14.25,小版本升级不用 dump/reload;同批的 6460 要求扩展重编,用了第三方 C 扩展的实例升级后仍需重新编译扩展。
第二,别只盯着 CREATE 权限:只读账号也在 120139 和 116304 的暴露面里,收 CREATE 挡不住这两篇。清点一下哪些账号能登录、登录的账号是不是都可信。
第三,PG 14 的用户:14.25 是最后一版,之后再有漏洞也不会修,排期迁到 15 或更新的分支。
第四,复制与客户端照常:同批的 116314(pg_restore)与逻辑复制 120145 各有自己的升级点,服务器升完别忘了客户端工具与订阅端。
参考资料
[1] PostgreSQL 官方通告:PostgreSQL 18.7, 17.12, 16.16, 15.20, 14.25, and 19 RC 2 Released!:https://www.postgresql.org/about/news/postgresql-187-1712-1616-1520-1425-and-19-rc-2-released-3442/
[2] ComputingForGeeks:PostgreSQL 18.7 Security Update: 52 CVEs and Patch Steps:https://computingforgeeks.com/postgresql-18-7-security-update-cves/
[3] PostgreSQL 安全页 CVE-2026-120139:https://www.postgresql.org/support/security/CVE-2026-120139/
[4] NVD:CVE-2026-120139:https://nvd.nist.gov/vuln/detail/CVE-2026-120139
[5] PostgreSQL 修复提交(Protect against miscalculation of tuple sizes via int32 overflow):https://git.postgresql.org/gitweb/?p=postgresql.git;a=commit;h=7bb89dbfde47ee773fe45fee1d2b70eb366970bd
[6] PostgreSQL 17.12 发布说明(E.1. Release 17.12):https://www.postgresql.org/docs/17/release-17-12.html
[7] Mehmet Ince:How I Ended Up Turning a 22-Year-Old PostgreSQL Type-Confusion Primitive into RCE (CVE-2026-6460)(Part 3/6):https://mehmetince.net/part-3-6-how-i-ended-up-turning-a-22-year-old-postgresql-type-confusion-primitive-into-rce-cve-2026-6460/
[8] Valters:CVE-2026-120139:https://www.valtersit.com/cve/CVE-2026-120139
[9] FIRST EPSS(CVE-2026-120139,2026-11-16 数据):https://api.first.org/data/v1/epss?cve=CVE-2026-120139
[10] CISA 已知被利用漏洞目录(KEV,2026-11-13 版):https://www.cisa.gov/sites/default/files/feeds/known_exploited_vulnerabilities.json
原文作者: liups.com
原文链接: https://liups.com/posts/17878bd/
许可协议: 知识共享署名-非商业性使用 4.0 国际许可协议