一个提交,两个漏洞:Linux TCP CVE-2026-98432 9.8 分与 NoisyTCP
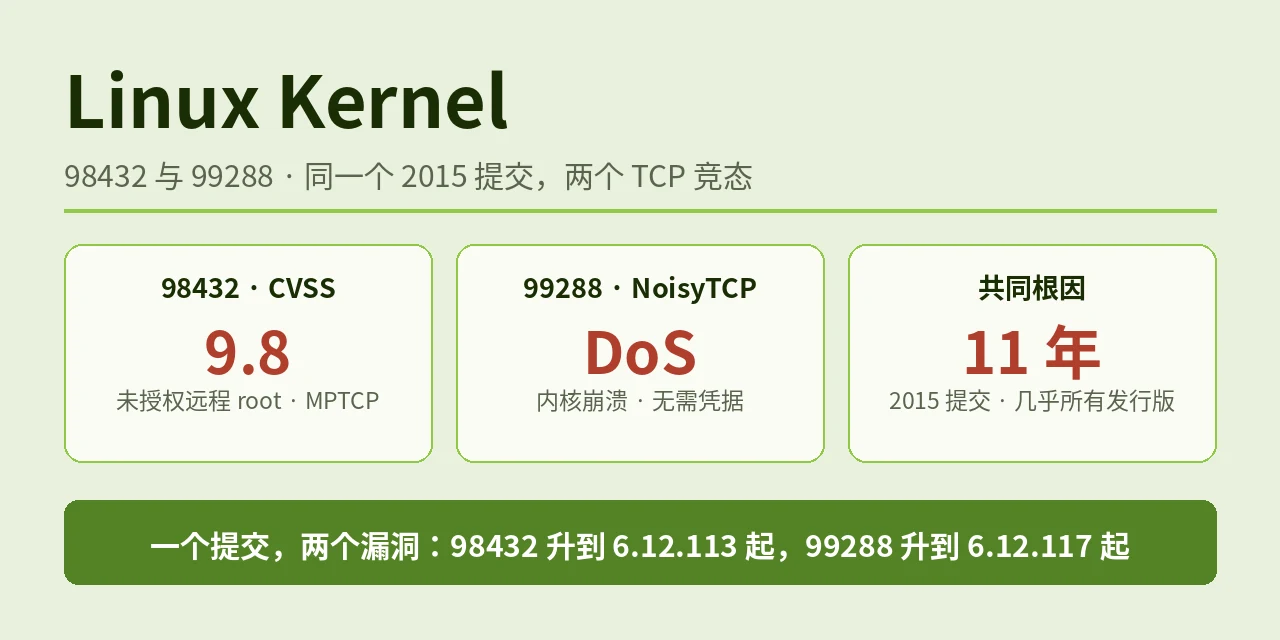
11 月 15 日,Linux 内核 TCP 又曝出一个高危漏洞 NoisyTCP(CVE-2026-99288):TCP 连接查找存在竞态条件,攻击者无需任何凭据就能让服务器内核崩溃 [2]。但这不是第一个。一个月前,同一个 2015 年的提交引出的另一个漏洞 CVE-2026-98432 已经以 9.8 分公开,Anthropic 的 Claude 模型还写出了针对它的远程 root exploit [1][3]。这篇把两个放在一起讲:同一个提交,两个竞态,一个 9.8 分远程 root,一个远程内核崩溃。
同一个提交,两个漏洞
两个漏洞的根是同一个提交:079096f103fa(「tcp/dccp: install syn_recv requests into ehash table」),2015 年 10 月 3 日,Linux 4.4。这个提交把 syn_recv 请求(半开连接)装进 ehash 表,从此请求 socket 不再持有监听器锁也能被处理。
这个改动埋了两个竞态:
98432:请求 socket 不再持有监听器锁,子 socket 可能在 SYNACK 还在组装时就被释放,IPv4 选项(inet_opt / ireq_opt)被 plain kfree() 释放,而另一个 CPU 还在读它们——use-after-free。NVD 上的官方描述原话就是这么写的:「Since commit 079096f103fa …, request sockets are processed without holding the listener lock, so nothing prevents the child socket from being freed while the SYNACK is still being built.」 [1]
99288:ehash 查找是无锁的,查到四元组匹配后只复查四元组,不检查新对象还在不在哈希表里。旧请求 socket 的地址被重用给一个同四元组的新 SYN cookie 请求后,过期的查找会拿到这个新对象,而它没有 listener——解引用 NULL listener,内核 panic。NVD 的描述写明了 PoC 的崩溃过程 [2]。
两个漏洞都在 2015 年的提交里潜伏了约 11 年,影响几乎所有 Linux 发行版。修法也各不相同:98432 是等 RCU 宽限期再释放(kfree_rcu),99288 是拿到引用后检查 nulls 节点是否已不在哈希表里。
CVE-2026-98432:9.8 分,远程 root
机制按 NVD 与内核 CVE 记录 [1]:
tcp_v4_syn_recv_sock() 把 ireq->ireq_opt 的所有权转给子 socket(newinet->inet_opt),没有复制。另一个 CPU 并发处理同一个请求 socket 的重传 SYN,从 tcp_check_req() 发 SYNACK。tcp_v4_send_synack() 和 inet_csk_route_req() 只在 rcu_read_lock() 下读 ireq->ireq_opt,随后 ip_build_and_send_pkt() 和 ip_options_build() 再读 opt->optlen 两次。子 socket 可能在 SYNACK 还在组装时就被释放,inet_sock_destruct() 用 plain kfree() 释放 inet_opt,于是在 ip_options_build() 里 use-after-free。
攻击者发一个带 IPv4 选项(Record Route 或 Timestamp)的 SYN,再用重传 SYN 与连接拆除竞态,就能触发。还有一个迁移变体:开了 tcp_migrate_req=1 或 BPF reuseport 迁移程序时,reqsk_timer_handler() 克隆请求 socket,新旧两个共用同一个 ireq_opt,旧的被 reqsk_migrate_reset() 清掉指针后,另一个 CPU 还在用旧的选项——同样 use-after-free。IPv6 不受第一个问题影响(tcp_v6_syn_recv_sock() 会复制选项)。
修复是 inet_sock_destruct() 和 tcp_v4_reqsk_destructor() 里改用 kfree_rcu(),等 RCU 宽限期再释放,让并发的读者先读完 [5]。提交是 「ipv4: free inet_opt and ireq_opt after an RCU grace period」(e3f33b0a1d89),作者 Eric Dumazet,10 月 1 日写、10 月 5 日合入,报告人是 Anthropic 的 Xinyang Ge。
评分:内核 CVE 团队给 CVSS 3.1 9.8 分,向量 AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H [1]。Red Hat 和 SUSE 给 8.1 分,差别在攻击复杂度(它们评为高)。NVD 尚未给出自己的评分。
Anthropic 的 exploit(10 月 27 日)[3]:
Anthropic 的 Frontier Red Team 10 月 27 日发表《Discovering and exploiting vulnerabilities in critical, real-world software with Claude》。一个未发布的内部 Claude 研究模型,在「初始提示」后写出了针对这个漏洞的 exploit。目标是带 MPTCP 监听器的服务器。零点击,不用登录,受害者什么都不用做。
两阶段:第一阶段反复赢下竞态,让内核在回复里多送回一些字节,其中包含一个内核指针,绕过 KASLR,约 48 分钟;第二阶段用同一个竞态改写回调指针,执行攻击者指定的命令,拿到 root,约 5 分钟。总共约 53 分钟。竞态输了只会让握手失败,不会崩溃,所以可以无限重试。
没有公开 exploit 代码,也没有给内核版本和硬件配置。截至 10 月底,没有独立研究员公开复现过。
MPTCP 这个前提要说清楚:
公开演示的 RCE 链需要 MPTCP 监听器。漏洞本身在普通 IPv4 TCP 里,Red Hat 确认关了 MPTCP 的普通 IPv4 TCP 仍然受影响。但 Go 1.24+ 默认给监听 socket 开 MPTCP。Go 服务跑在 Kubernetes Pod 里,会不知不觉开出 MPTCP 监听器,正好是 exploit 要的配置。Go 安全团队 10 月 29 日发了警告 [7],临时措施是 GODEBUG=multipathtcp=0(运行环境变量)或 go.mod 里加 godebug multipathtcp=0,也可以用 sysctl net.mptcp.enabled=0。Go 团队自己说,逐个程序关是「脆弱的」缓解,最好的修复还是升级内核。
CVE-2026-99288 NoisyTCP:让内核崩溃
机制按 NVD 与研究员的 advisory [2][4]:
TCP 已建立连接的 ehash 查找是无锁的。socket 缓存用 SLAB_TYPESAFE_BY_RCU,内存可以在持有旧地址的 RCU 读者读完之前就被重用。四元组匹配后,__inet_lookup_established() 拿引用、再复查四元组,但不检查新对象还在不在哈希表里。如果地址被重用给一个同四元组的 socket,查找会拿到新对象并返回,而它的 nulls 节点已经不在哈希表里。
PoC 用 SYN cookie 请求 socket 驱动重用,复现了崩溃:新请求 socket 不在哈希表里、rsk_listener 是 NULL;一个加载了旧请求 socket 地址的查找拿到了 tcp_get_cookie_sock() 发布的引用,返回了新对象;tcp_v4_rcv() 随后通过 NULL listener 读 sk_state。崩溃是 「BUG: kernel NULL pointer dereference, address: 0000000000000012」,随后 「Kernel panic - not syncing: Fatal exception in interrupt」,测试内核 7.3.0 [2]。
修复是拿到引用后检查 nulls 节点是否已不在哈希表里(IPv4 和 IPv6 都查),如果已不在或四元组不再匹配,丢掉引用、重新查找。SYN cookie、Fast Open 和请求迁移路径在设置非零引用计数后失败时,改用 reqsk_put() 释放引用,不直接释放请求 [6]。提交是 「inet: reject unhashed sockets during established lookups」(4e2b3ef19e0e),作者 Hyunwoo Kim,11 月 3 日合入。
还有第二条触发路径:完整子 socket ABA 竞态,能触发远程 use-after-free,但要多层竞态嵌套成功,一般很难触发 [4]。
触发难度要分开说:
QEMU/KVM 虚拟机上,默认配置的 Nginx、Apache、SSH,约 5 秒到 2 分钟就能触发(vCPU 抢占放大了竞态窗口)。安静的裸金属服务器很难。Kim 实测 8 个 RX 队列的裸金属 Nginx,用精心调过的 PoC 也花了约 14 小时。所以「5 秒打崩」只适用于虚拟机,裸金属没那么容易。
触发还需要服务器在多个 CPU 上处理包(2 个以上 RX 队列,或开了 RPS)。攻击者只要能往监听端口发 TCP 包,Nginx、Apache、SSH 默认配置都能打。不需要任何特殊配置,listen() 就够了 [4]。
评分与 RCE:
目前没有官方 CVSS 分。内核 CVE 团队和 NVD 都还没评分。Red Hat 给 7.5,Oracle 给 8.1(Important)。
Kim 本人对 RCE 的表态:「Not yet. and basically, no. So far I have only written a very limited, lab-specific exploit that targets VM servers. I am still researching a general-purpose exploit. But remote DoS can be achieved without much difficulty.」 [4]
没有公开 exploit 代码(Kim 的仓库只有文档)。PoC 存在,能复现崩溃,CVE 记录里有 7.3.0 测试内核的 oops。
影响范围与修复版本
98432:影响 4.4 及之后。修复版:5.10.272、5.15.223、6.1.190、6.6.159、6.12.113、6.18.56、7.2.10、7.3+ [1]。
99288:影响 4.4 及之后(同一个提交)。修复版:6.12.117、6.18.63、7.3.4 [2]。5.10、5.15、6.1、6.6 这些长期分支截至 11 月 15 日还没有上游修复版;7.2 分支在 7.2.15 就结束了,修复出来之前就已终结。
注意差别:98432 的修复回到了更多分支(5.10、5.15、6.1、6.6 都有),99288 的修复只列了 6.12、6.18、7.3。跑老 LTS 内核的机器,NoisyTCP 的修复可能还没到。
发行版:98432 方面,Red Hat 11 月 1 日发了修复内核(RHEL 8/9/10),Ubuntu 通用 LTS 11 月 5–6 日修好,Debian 在公告第二天就打了补丁,Oracle Linux 已修。99288 方面,截至 11 月 15 日大多数发行版还没发修复内核,Oracle UEK 11 月 12 日已修。
时间线与利用状态
2026 年 10 月 1 日,Eric Dumazet 写出 98432 的修复。10 月 5 日,修复合入上游。10 月 15 日,CVE-2026-98432 公开,9.8 分。10 月 27 日,Anthropic 发表 Claude exploit 的文章。10 月 29 日,Go 安全团队警告 MPTCP 默认开启。11 月 1 日,Red Hat 发修复内核(98432)。11 月 3 日,NoisyTCP 修复提交合入。11 月 5–6 日,Ubuntu 通用 LTS 修好(98432)。11 月 10 日,内核 CVE 团队公开 CVE-2026-99288;上游稳定版 6.12.117、6.18.63、7.3.4 发布,带修复。11 月 15 日,Kim 在 linux-distros embargo 结束后公开 NoisyTCP advisory(GitHub + oss-security)。
截至 2026 年 11 月 17 日发稿:两个都没进 CISA KEV(当前目录共 1781 条,2026.11.13 版)[9];EPSS:98432 是 0.0078,未来 30 天被利用的预测概率约 0.78%,99288 是 0.0016,约 0.16% [8];都没有公开 exploit 代码,都没有在野利用的报告。
一句提醒:98432 的 RCE 链是实验室演示(MPTCP 监听器、53 分钟、无公开代码),不是在野攻击;99288 的「5 秒打崩」是虚拟机,裸金属要 14 小时。两个都没进 KEV,EPSS 都不到 1%。
先做什么
第一,升级内核:98432 升到 5.10.272 / 5.15.223 / 6.1.190 / 6.6.159 / 6.12.113 / 6.18.56 / 7.2.10 / 7.3+;99288 升到 6.12.117 / 6.18.63 / 7.3.4。两个都要升,修的是不同的竞态。
第二,关掉不用的 MPTCP:查有没有 MPTCP 监听器(ss -M);不用的关掉。Go 1.24+ 的服务注意:默认会开 MPTCP 监听,临时用 GODEBUG=multipathtcp=0 关掉,go.mod 里加 godebug multipathtcp=0 也行。
第三,查 Go 服务:Go 1.24+ 的程序在 Linux 上默认给监听 socket 开 MPTCP,Kubernetes Pod 里的 Go 服务会不知不觉开出 MPTCP 监听器。升级 Go 或设 GODEBUG,优先还是升级内核。
第四,99288 的临时缓解(等不及内核更新时):关 SYN cookies(sudo sysctl -w net.ipv4.tcp_syncookies=0,每个网络命名空间都要设,但会降低 SYN flood 防护)或把 RX 队列缩到 1 个、关 RPS/RFS(损失多核收包性能)。二选一,不是两个都做。
第五,容器宿主机优先:99288 打中容器里的 Web 服务会拖垮整台宿主机,宿主机内核优先升级。
第六,别指望 init_on_free=1:11 月 3 日有人在 oss-security 上验证过,init_on_free=1 不能缓解 98432。修法只有升级内核或关 MPTCP。
参考资料
[1] NVD:CVE-2026-98432:https://nvd.nist.gov/vuln/detail/CVE-2026-98432
[2] NVD:CVE-2026-99288:https://nvd.nist.gov/vuln/detail/CVE-2026-99288
[3] Anthropic:Discovering and exploiting vulnerabilities in critical, real-world software with Claude(2026-10-27):https://www.anthropic.com/research/discovering-vulnerabilities-with-claude
[4] Hyunwoo Kim:NoisyTCP advisory(GitHub):https://github.com/V4bel/NoisyTCP
[5] Linux 内核修复提交 98432(ipv4: free inet_opt and ireq_opt after an RCU grace period):https://git.kernel.org/stable/c/e3f33b0a1d89d738e2b913dab519226eaf76e15b
[6] Linux 内核修复提交 99288(inet: reject unhashed sockets during established lookups):https://git.kernel.org/stable/c/4e2b3ef19e0e04adca38442f07dd6bc93c712bf1
[7] Go 安全团队:Protecting against CVE-2026-98432(oss-security,2026-10-30):http://www.openwall.com/lists/oss-security/2026/10/30/1
[8] FIRST EPSS(CVE-2026-98432、CVE-2026-99288,2026-11-17 数据):https://api.first.org/data/v1/epss?cve=CVE-2026-98432,CVE-2026-99288
[9] CISA 已知被利用漏洞目录(KEV,2026-11-13 版):https://www.cisa.gov/sites/default/files/feeds/known_exploited_vulnerabilities.json
原文作者: liups.com
原文链接: https://liups.com/posts/327425f6/
许可协议: 知识共享署名-非商业性使用 4.0 国际许可协议