五个 9.2 分:nginx2root,未授权打穿 nginx 再借内核 SCTP 拿到 root
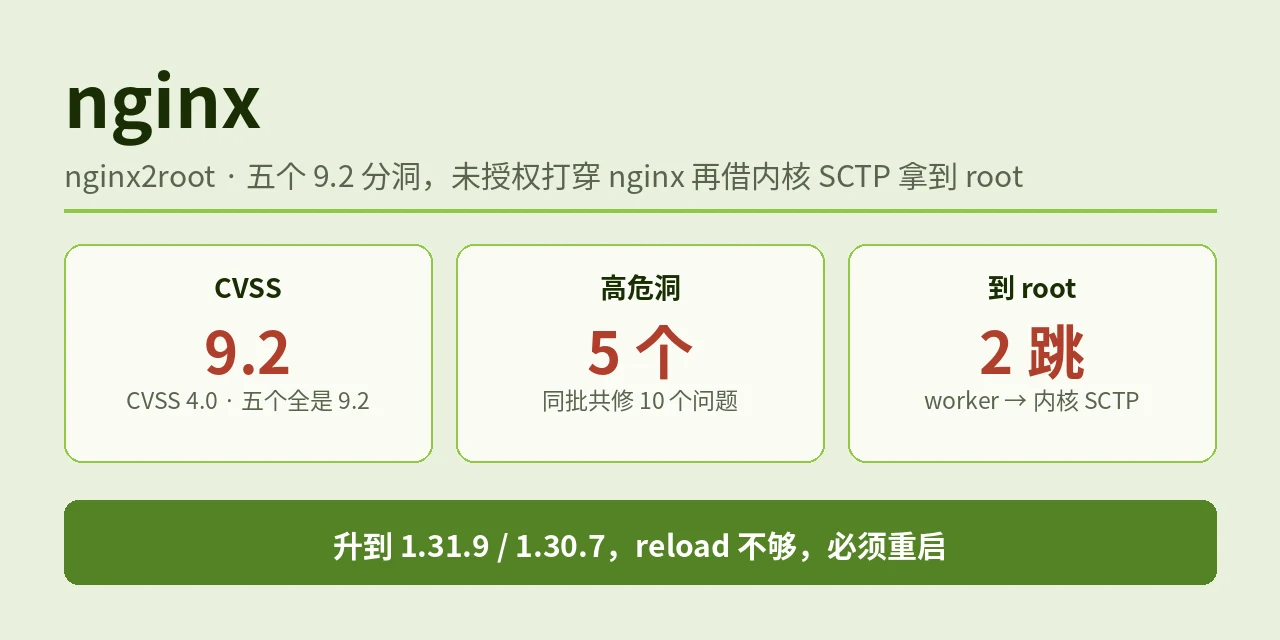
11 月 18 日,Theori 的安全研究团队 Xint 公开披露五个 nginx 漏洞,F5 同日发布 1.31.9(mainline)与 1.30.7(stable)修复 [1][2]。五个漏洞的 CVSS 4.0 评分全是 9.2 分,同批一共修了 10 个安全问题 [1]。这篇不是数据库漏洞,是 Web 服务器基础设施:nginx 站在几乎每一套数据库部署的前面,反代、负载均衡、TLS 终结,数据库的流量先过它。
五个洞一张表
| CVE | 类型 | 影响版本 | 触发条件 |
|---|---|---|---|
| CVE-2026-123007 | HTTP/2 流控内存损坏 | 1.9.5–1.31.8 | 编译含 HTTP/2,且监听开 HTTP/2 |
| CVE-2026-123633 | HTTP/2 用后释放 | 1.19.7–1.31.8 | HTTP/2 + 上游经 proxy_pass / fastcgi_pass / grpc_pass |
| CVE-2026-123634 | resolver 用后释放 | 0.6.18–1.31.8 | resolver + proxy_pass + mirror + mirror_request_body off |
| CVE-2026-121810 | HTTP/3 用后释放 | 1.25.0–1.31.8 | HTTP/3 / QUIC + 上游 |
| CVE-2026-113425 | mail proxy 用后释放 | 0.5.33–1.31.8 | mail proxy 的 proxy on + auth_http |
其中 123007 与 113425 被 nginx 评为 major [1]。五个洞的共同点是都不用登录、不用任何凭证,未授权就能打。
123007:最宽的一条
123007 是五个洞里覆盖面最广的:只要 nginx 编译时含 HTTP/2 模块、监听配置开了 HTTP/2,就在暴露面里。机制走 HTTP/2 的流控:响应 DATA 帧会预留发送额度,连接级 WINDOW_UPDATE 提前把额度补回,取消流时再退回额度,计数器就超出了最大值;有符号数与无符号数一混,TLS 输出路径算错了拷贝长度 [2]。
算错长度之后,攻击者能泄出内存里的地址、破坏堆元数据,再改写连接清理函数的指针。连接关闭时,改写后的指针以 worker 进程的权限执行命令,命令输出走原连接回传 [2]。Wiz 已经演示了绕过 ASLR 的完整利用 [2]。Rapid7 公开了针对 1.31.8 Docker 镜像的 PoC,按他们的估计,打通一次约需 128GB 的 HTTP/2 流量 [2]。
其余四洞:各有各的窄门
123633 是 HTTP/2 的用后释放:要 HTTP/2 再加上游经 proxy_pass、fastcgi_pass 或 grpc_pass,三个代理方式任一都行 [1]。
123634 走 resolver:resolver、proxy_pass、mirror 再加 mirror_request_body off,四件配齐才会触发,这个口径以 nginx2root.com 的 FAQ 为准 [2]。四件同时出现的部署不多,暴露面比 123007 窄得多。
121810 是 HTTP/3 / QUIC 的用后释放:要监听开 HTTP/3 再加上游 [1]。HTTP/3 的部署量还远小于 HTTP/2。
113425 在 mail proxy 上:要 proxy on 再加 auth_http,跑邮件代理的 nginx 才在暴露面里 [1]。
第二跳:内核 SCTP,没有补丁
五个洞任一打通,拿到的是 nginx worker 的权限。Xint 演示的第二跳在 Linux 内核 SCTP 子系统:一个用后释放,从 Linux 4.15(2018 年)就在内核里,给出 KASLR 绕过与内核任意函数调用原语,演示从 Docker 容器逃到宿主机 root [2]。
关键点是这个内核洞在披露时没有 CVE、没有补丁、细节没有公开,nginx2root.com 只说补丁「未来几周发布」[2]。也就是说 nginx 那半截能升版修掉,内核这半截现在修不了,只能缓解:modprobe 里写 install sctp /bin/false,禁掉 SCTP 模块加载——已经加载的卸不掉,编进内核的也挡不住 [2]。
KVM 那条是另一条线
同一天还有一条相关的披露,别跟上面这条混了:terra.security 公开 CVE-2026-99312,KVM guest-to-host 逃逸,只影响开了 AMD 嵌套虚拟化的环境 [3]。组合场景是 nginx 跑在 KVM 客机里:123007 打穿 nginx,SCTP 拿到客机 root,再借 99312 逃到宿主机 root,三跳。缓解是升带修复的内核,或给 kvm_amd 设 nested=0 [3]。很多云厂商没开 AMD 嵌套虚拟化,不受影响。
也别跟 PwnEscape 混了:CVE-2026-99999 是 2026 年 10 月的另一件事,宿主机 IPv4 协议栈 skb_checksum_help 的问题 [4]。
时间线与利用状态
2026 年 10 月 11 日,Xint 发现这批漏洞;10 月 16 日经 HackerOne 报给 F5;11 月 18 日修复发布,五个 CVE 一次公开 [2]。从发现到修复一共 38 天。
截至 2026 年 11 月 19 日发稿:披露时没有在野利用证据——Xint 的原话是有的 bug 十多年了,不能排除有人早就发现 [2];CISA KEV 未收录这五个 CVE(当前目录共 1786 条,2026-11-19 复核)[5];FIRST EPSS 对这五个 CVE 暂无数据(2026-11-19 查询)[6];Xint 不公开自家的 exploit;GitHub 上已经出现带木马的假 PoC 仓库,别乱下 [2]。
暴露面按 Shodan 2026 年 11 月 10 日的快照:5670 万台 nginx,能识别版本的 1194 万台里 98.9% 在受影响区间 [2]。站上自己强调了:这是版本分布,不是可利用端点数——要编译含 HTTP/2、监听开 HTTP/2、能走到那条流控路径的才算。
先做什么
第一,升级:升到 1.31.9(mainline)或 1.30.7(stable),二选一。reload 不够,必须完整重启或二进制热升级——只 reload 的话,跑着的还是旧 worker [1][2]。
第二,别只信 nginx -v:回滚过的补丁可能保留旧版本字符串,版本号不能单独作判据,以实际行为与包版本为准 [2]。官方 Docker 镜像已有修复 tag;Ubuntu、Debian、Red Hat 在披露时还没出修复包,等发行版包 [2]。
第三,关 HTTP/2 只是过渡:1.25.1 以上写 http2 off;,老版本从 listen 里删 http2,改完用 openssl s_client -alpn h2 从外面验 h2 不再协商。只能挡 123007 与 123633,挡不住 resolver、HTTP/3 和 mail proxy 那三洞;还可能影响 gRPC 客户端 [2]。
第四,禁 SCTP 模块加载:modprobe 写 install sctp /bin/false。已经加载的卸不掉,编进内核的挡不住,这是过渡缓解,不是修复 [2]。
第五,自查别只看 access log:普通 access log 记不全 WINDOW_UPDATE、RST_STREAM 这类控制帧,证明不了没被打过。要看 error log、进程执行记录、抓包,找 worker 的意外子进程与反复崩溃 [2]。
参考资料
[1] nginx 官方安全通告:https://nginx.org/en/security_advisories.html
[2] nginx2root.com:https://nginx2root.com/
[3] terra.security:KVM Guest-to-Host Escape(CVE-2026-99312):https://www.terra.security/blog/kvm-guest-to-host-escape
[4] NVD:CVE-2026-99999:https://nvd.nist.gov/vuln/detail/CVE-2026-99999
[5] CISA 已知被利用漏洞目录(KEV,2026-11-19 复核):https://www.cisa.gov/sites/default/files/feeds/known_exploited_vulnerabilities.json
[6] FIRST EPSS(CVE-2026-123007 等五洞,2026-11-19 查询,暂无数据):https://api.first.org/data/v1/epss?cve=CVE-2026-123007,CVE-2026-123633,CVE-2026-123634,CVE-2026-121810,CVE-2026-113425
原文作者: liups.com
原文链接: https://liups.com/posts/b5c77683/
许可协议: 知识共享署名-非商业性使用 4.0 国际许可协议