零日用了 11 周:VMware vCenter 9.8 分身份验证绕过
文章目录
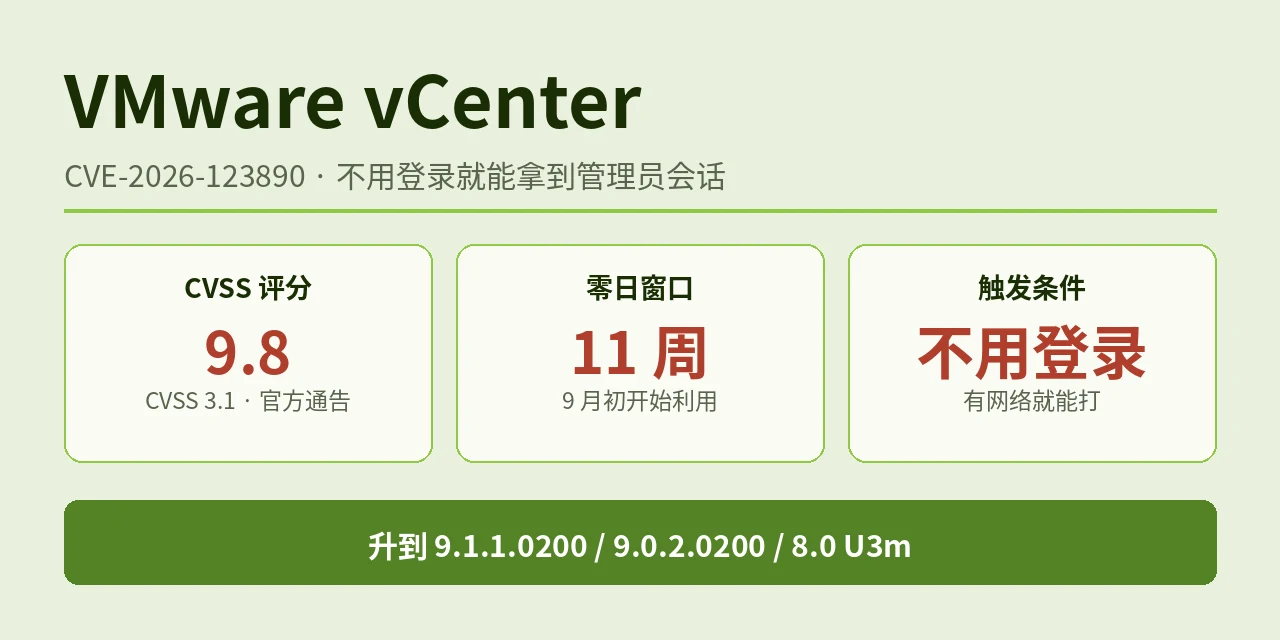
11 月 19 日,Broadcom 发布 VMSA-2026-0009,修了 VMware vCenter 的一个身份验证绕过漏洞,CVE-2026-123890,CVSS 3.1 评分 9.8 [1]。攻击者不用登录,有网络连通就能拿到 administrator@vsphere.local 会话。同一天,Mandiant 和 Google 威胁情报组(GTIG)披露,这个洞从 2026 年 9 月初就被当作零日用,攻击者是疑似中国背景的 Armory Castle(原 UNC5221)。补丁到的时候,零日已经用了 11 周 [2]。
这篇不讲怎么打,只讲三件事:这个洞是怎么回事、攻击者 11 周里干了什么、现在该做什么。
01 漏洞:不用登录,拿到 administrator@vsphere.local
CVE-2026-123890 出在 vCenter 的目录服务 vmdir 上。按 Mandiant 和 GTIG 的说法,这是一个「未授权的 SRP-6a 会话密钥泄露」,走 DCE/RPC 协议,vmdird 服务监听在 TCP 2012 端口 [2]。SRP 是 Secure Remote Password 的缩写,一种口令认证协议。根因是 SRP 认证接口里的 UUIDv1 时间戳可以预测,攻击者借此拿到共享会话密钥,再用这个密钥建立一个已认证的会话,身份是 administrator@vsphere.local [2]。拿到这个会话之后,还能通过 vmdird 的 RPC 接口 vmdirdbcp 执行任意命令、取走文件,包括目录数据库 data.mdb [2]。
CVSS 向量是 AV:N/AC:L/PR:N/UI:N [1]:网络可达、低复杂度、不用任何权限、不用用户交互。CWE-288(用替代路径绕过身份验证)。Broadcom 的通告只写了一句话:「VMware vCenter contains an authentication bypass vulnerability in the VMware Directory Service」,没有点名端口和协议,也没有列缓解措施 [1]。端口、协议和根因都是 Mandiant 报告里给的。
vCenter 是 VMware 虚拟化环境的管理中枢,管着 ESXi 主机和虚拟机。拿到 administrator@vsphere.local,等于拿到整个虚拟化平台的管理权。Broadcom 把这次更新定性为紧急变更,要求尽快安装 [1]。
02 攻击链:从 BeyondTrust 到虚拟机磁盘
Mandiant 调查的这起入侵,起点不在 vCenter,在一台 BeyondTrust 远程支持设备上。攻击者先用另一个零日 CVE-2026-102764(9.3 分)打进 BeyondTrust,做侦察、拿管理权、建持久化、部署了一个叫 BARECLAW 的代理隧道工具 [2]。从这台设备横向移动到一台没有装端点检测的内部 Linux 机器,提权到 root,布了两个 JSP webshell(SLIMSAVAGE 和 CAGEMATCH),再用 nmap 扫内网里开着 VMware 相关端口的机器:9080、5480、2012 [2]。其中 2012 就是 vmdir 的 RPC 端口。
找到 vCenter 后,攻击者用 BONESAW 打 CVE-2026-123890。值得注意的是,这台 vCenter 已经打过 7 月的 CVE-2026-59309 补丁——那个洞堵上了,这个新洞照样能打 [2]。BONESAW 建了一个 SSO 管理员账号,又通过 VAMI API 的 PUT 请求(/rest/appliance/access/ssh)开了 vCenter 的 SSH,连上去之后偷了 vCenter 的主对称密钥和 PostgreSQL 数据库凭据,然后立刻把 SSH 关掉 [2]。开完就关,是为了不留痕迹。
最后一步是 ESXi 主机和虚拟机:攻击者用 WinSCP 枚举 ESXi 文件系统、挂载 VMFS 卷,往一台 ESXi 主机的 root 账号上加了 SSH 公钥,还在 VMFS 卷上建了个隐藏目录 .a,用一个叫 vmfs_browser.py 的工具从一台 Windows 虚拟机的磁盘文件里抽了 NTDS、SYSTEM、SECURITY 这些文件,打包成 o.tar.gz 带走 [2]。整个链路里还布了两个后门:BEARBONES(C 写的 Dropbear SSH 后门,监听 TCP 33992)和 LAZYBONES(Go 写的后门,用 Slack 频道做命令控制)[2]。
03 BONESAW 与 SAWSNAKE:偷密钥,伪造 Golden SAML
BONESAW 是这次攻击的核心工具,Go 写的,专门用来远程利用 CVE-2026-123890 [2]。它能做四件事:把 vmdir 的数据库(LMDB,data.mdb)整个偷出来;抽出 SAML 安全令牌服务(STS)的 RSA 私钥;建一个 SSO 管理员账号;伪造管理 SAML 断言,给自己在 vCenter 根目录上授全局管理员权限 [2]。Mandiant 拿到的 BONESAW 二进制,构建时间戳是 2026 年 7 月 13 日 [2]。CVE-2026-59309 是 7 月 29 日才披露的——BONESAW 的构建时间比那个还早,说明攻击者知道这个洞的时间比 59309 披露还早(构建元数据可以改,这个时间只能作参考,不能当定论)。
BONESAW 跑完之后,攻击者又布了 SAWSNAKE,同样是 Go 写的。它的作用是抽出身份提供方的签名密钥,伪造并签署 SAML 2.0 断言,拿管理员的会话 Cookie,也就是 Golden SAML 攻击 [2]。拿到签名密钥,就能自己签发认证令牌,绕过 MFA,冒充任何用户 [2]。SAWSNAKE 是开源 Python 脚本 vcenter_saml_login.py 的 Go 移植版 [2]。用完之后,攻击者用 rm 把 SAWSNAKE 和它的输出文件都删了 [2]。
Mandiant 的原话是:「BONESAW 代表了零日在入侵后利用上的显著扩展。」攻击者在一场入侵里用了三个专门的恶意软件集和两个零日,说明背后有相当的资源投入 [2]。
04 影响范围与修复版本
受影响的版本和修复版 [1]:
| 产品 | 受影响版本 | 修复版 |
|---|---|---|
| vCenter 9.1.x | 9.1.1.0200 之前 | 9.1.1.0200 |
| vCenter 9.0.x | 9.0.2.0200 之前 | 9.0.2.0200 |
| vCenter 8.0 | 8.0 U3m 之前 | 8.0 U3m |
| VMware Cloud Foundation 5.x | 5.2.5 之前 | 5.2.5(KB 88287) |
| vCenter 7.0 | 确认受影响 | 联系 Broadcom(扩展支持) |
| vSphere 6.5 / 6.7 | 推定受影响 | 无公开修复版 |
Telco Cloud Platform(3.0、4.x、5.0.x、5.1.x、5.2)和 Telco Cloud Infrastructure(3.0)也受影响,修复版是 vCenter 8.0 U3m(KB463116)[1]。vCenter 7.0 在 2025 年 10 月 2 日已经过了一般支持期,有扩展支持合同的找 Broadcom 要补丁,没有的只能升级 [1]。6.5 和 6.7 不再评估,Broadcom 的建议是推定受影响 [1]。
没有缓解措施。 Broadcom 没有列任何 workaround,只能打补丁 [1]。网络隔离和防火墙能缩小暴露面,但消除不了漏洞。另外两个注意点:补丁不能走 vCenter Quick Patch 安装,得用标准更新机制 [3];8.0 U3m 和 9.0.2.0200 带一个「Back-in-Time」限制,装了之后不能再升到 VCF 9.1.1,正在升级的先看 FAQ 和互操作矩阵 [3]。更新期间 vCenter 的管理界面会短暂不可用,但虚拟机照常运行 [3]。
VMSA-2026-0009 一共修了 5 个 CVE,另外 4 个是 SDDC Manager 的 SQL 注入(CVE-2026-123891,8.1)、SDDC Manager 的命令注入(CVE-2026-123892,7.2)、SDDC Manager 的本地提权(CVE-2026-123893,6.7)和 VMware Tools for Windows 的 SAML 令牌签名绕过(CVE-2026-123894)[1]。SDDC Manager 的修复版是 9.1.1.0200、9.0.2.0100、5.2.5;VMware Tools 的修复版是 13.1.5.0(13.x)和 12.5.5(12.x 和 11.x)[4]。
05 和 7 月那个洞不是同一个
2026 年 7 月 29 日,Broadcom 在 VMSA-2026-0006 里修过一个 vCenter 目录服务身份验证绕过,CVE-2026-59309 [2]。这次的 123890 和它不是同一个洞:Broadcom 的 FAQ 明确说 123890 是「一个新的、不同的问题」[2]。两个洞在「不用密码拿到共享会话密钥」这一点上重叠,但机制不同:59309 是 vmdir 守护进程的毛病,攻击者往 TCP 389 或 636 发带畸形认证令牌的 LDAP 包;123890 是 vmdir 的 DCE/RPC 接口的毛病,靠预测 UUIDv1 时间戳泄露 SRP 会话密钥 [2]。Mandiant 调查的那台 vCenter 已经打过 59309 的补丁,照样被 BONESAW 打穿——打了 7 月的补丁,不等于防住 11 月这个 [2]。
另外,Armory Castle 在同一时期还用过 CVE-2026-41709(2.7 分,ESX 日志记录不足)来削弱审计可见性 [2]。CrowdStrike 在 10 月底披露了这件事。三个洞加在一起:一个进 vCenter,一个伪造身份,一个抹痕迹。
06 利用状态
- 2026 年 7 月 13 日:BONESAW 二进制的构建时间戳(仅供参考,元数据可改)[2]。
- 2026 年 7 月 29 日:CVE-2026-59309 披露(VMSA-2026-0006)[2]。
- 2026 年 9 月初:Armory Castle 开始用 CVE-2026-123890 作零日攻击 [2]。
- 2026 年 10 月 15 日:Mandiant / GTIG 发 BeyondTrust 入侵的报告 [2]。
- 2026 年 11 月 19 日:Broadcom 发布 VMSA-2026-0009,Mandiant 和 GTIG 同日披露 vCenter 攻击 [1][2]。
利用状态(截至 11-20 发稿):在野利用已确认(Mandiant / GTIG 的报告),但 Broadcom 自己的通告里没有提利用的事 [1][2]。CISA KEV 还没收录这个 CVE——利用已确认,进 KEV 只是时间问题。没有公开的 PoC [3]。Censys 统计,互联网上有 1,194 个 Web 资产在跑 vCenter [5]。这个数字只统计了能直接识别的,内网里跑的 vCenter 远比这多。
07 先做什么
- 打补丁,而且是紧急变更。Broadcom 把这次更新定性为紧急变更,不走常规补丁周期 [1]。按你的版本升到 9.1.1.0200、9.0.2.0200、8.0 U3m 或 VCF 5.2.5。7.0 的找 Broadcom 要扩展支持补丁,6.5/6.7 的直接规划升级。
- 打完补丁不等于干净。补丁只堵洞,不清攻击者已经建的账号、密钥和访问权限 [5]。如果你的 vCenter 在补丁发布前就能从网络上够到,按被入侵过的标准查一遍:新增的 SSO 管理员账号、经 VAMI API 改过的 SSH 访问、ESXi 主机 root 账号上多出来的 SSH 公钥、SAML 签名密钥有没有被换过 [5]。攻击者开完 SSH 就关,查现状不够,要查历史记录。
- 把 vCenter 从不必要的网络上隔开。BONESAW 要够到 TCP 2012 才能打,管理网段和业务网段分开,2012、5480、9080 这几个端口不要对着不可信的网络开 [2]。
- 同批的 4 个 CVE 一起打。SDDC Manager 的三个和 VMware Tools 的一个都在同一个通告里,别只打 vCenter 那一个 [1]。
参考资料
[1] Broadcom VMSA-2026-0009:https://support.broadcom.com/web/ecx/support-content-notification/-/external/content/SecurityAdvisories/0/39495
[2] Google Threat Intelligence Group / Mandiant:ARMORY CASTLE Exploits vSphere:https://cloud.google.com/blog/topics/threat-intelligence/armory-castle-exploits-vsphere
[3] Rapid7:CVE-2026-123890: Critical Authentication Bypass in VMware vCenter:https://www.rapid7.com/blog/post/etr-cve-2026-123890-critical-authentication-bypass-vmware-vcenter/
[4] BleepingComputer:VMware patches vCenter zero-day exploited in attacks since September:https://www.bleepingcomputer.com/news/security/vmware-patches-vcenter-zero-day-exploited-in-attacks-since-september/
[5] Censys:Nov 19 Advisory: VMware vCenter Authentication Bypass [CVE-2026-123890]:https://censys.com/advisory/cve-2026-123890/
原文作者: liups.com
原文链接: https://liups.com/posts/e1f14e80/
许可协议: 知识共享署名-非商业性使用 4.0 国际许可协议