不用登录就能拿下 Oracle:9.9 分数据库 RCE 链路解析
文章目录
11 月 18 日,Depthfirst 的郑宇发表研究《Narrow Grants, Wide Engines》[2],11 月 19 日 THN 跟进报道 [1]。研究的核心结论只有一句:数据库的权限管的是能读哪张表,管不住能走到哪段引擎代码。一个连一张业务表都读不了的低权限账号,甚至不用登录,就能触发引擎 C 和 C++ 代码里的内存破坏漏洞,最后拿到跑数据库的那个操作系统用户的代码执行权。
先把四个限制说在前面,免得读完产生错觉:第一,四条链都没被独立复现过,也没有任何在野利用的迹象;第二,五个洞全有厂商修复,其中四个有 CVE,ClickHouse 那个没有;第三,文中出现的分数都是厂商(CNA)评分,不是 NVD 的独立评分——CVE-2026-116331 的 NVD 页现在还是 Awaiting Enrichment,NVD 分数是 N/A;第四,Oracle 那条链没有公开 PoC,没有具体 URL 和复现步骤,「不用登录」是两个洞串起来的整体效果,不是单个洞的效果。
01 Oracle:不用登录的链
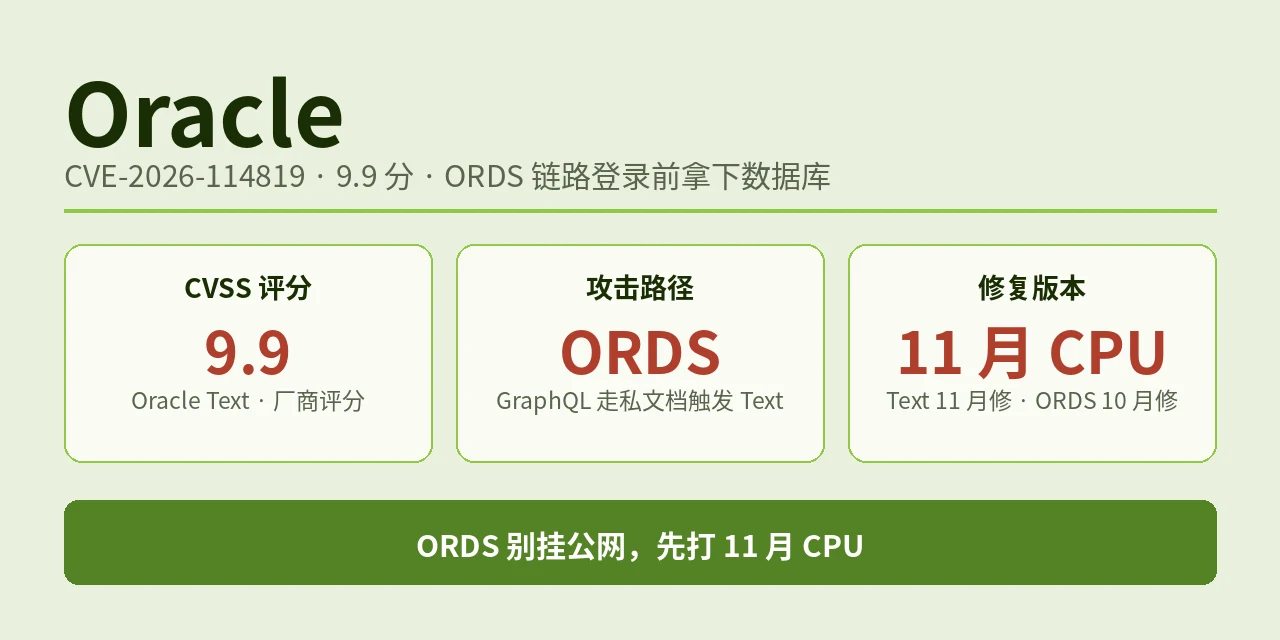
主角是两个洞串起来的链。第一步是 CVE-2026-91609,ORDS GraphQL 接口的洞,厂商评分 6.5,CWE-200,单独看只是低权限经 HTTP 读 ORDS 可及的数据;第二步是 CVE-2026-114819,Oracle Text 的洞,厂商评分 9.9,CWE-269 / CWE-284。未认证的攻击者经 ORDS 对外暴露的 HTTP 端点,把一份构造好的文档「走私」进数据库,再触发 Oracle Text 的洞,最终以数据库 OS 服务用户的身份执行任意命令。
两个洞单独的评级都不吓人,Oracle 官方对它们的评价也都是「离开登录不可利用」:91609 单独只是信息泄露类,114819 单独仍要求 Create Session 低权限。把两个洞串起来,「不用登录」才成立——标题里这四个字指的是链条的整体效果,读的时候别把它安到 114819 单个洞头上,否则会被 Oracle DBA 读者挑错。
| CVE | 组件 | 评分 | 权限 | 影响版本 | 修复 |
|---|---|---|---|---|---|
| CVE-2026-114819 | Oracle Text | 9.9 | Create Session | 19.3–19.32、21.3–21.24、23.4.0–23.26.3 | 11 月 CPU(11 月 17 日) |
| CVE-2026-91609 | ORDS GraphQL | 6.5 | 低权限经 HTTP | ORDS 24.2.0–26.2.1 | 10 月 CPU(10 月 20 日) |
前置条件只有三条:ORDS 网络可达、数据库版本在影响范围内、ORDS 版本在影响范围内。不需要任何数据库账号,全程登录前。EPSS 上两洞分别是约 0.42% 和约 0.37%,都没进 KEV。
顺带提一句:114819 还有个同批同分的兄弟洞 CVE-2026-114848,同样 Oracle Text、同样 9.9,影响范围是 19.3–19.33。两洞的版本范围只差一个小版本,个别聚合站已经把两洞的范围写混了,查版本的时候以 Oracle 11 月风险矩阵原文为准 [3]。
02 PostgreSQL:默认登录角色就够
CVE-2026-116331,厂商评分 8.8(PostgreSQL 自己评的),向量 AV:N/AC:L/PR:L/UI:N/S:U/C:H/I:H/A:H,CWE-843。THN 写的是「能建数据库对象的账号就能打」,这个表述低估了门槛:Depthfirst 原文证明,零额外授权的默认登录角色就行,TEMPORARY 权限是默认授予的,不需要显式 CREATE 授权。
机制是 SORTOP 优化跳过 FINALFUNC 导致的类型混淆。攻击者在自己的 pg_temp 临时 schema 里建临时表加索引就能触发,全程不碰业务数据;再经过信息泄露、ASLR 绕过、expanded object 方法表劫持,一路打到 system()。和安全批第八篇 116306 是同类问题,都是类型混淆;区别是 116306 还要对象创建权限,这个连那都不要。
修复在 11 月 12 日发布:18.7、17.12、16.16、15.20、14.25。EPSS 约 0.59%,未进 KEV。研究者已经发布了 PoC。
03 MySQL:评级说要高权限,实际不用
CVE-2026-101786 在 MySQL 的查询优化器里,Oracle 评分 7.2,向量 AV:N/AC:L/PR:H/UI:N/S:U/C:H/I:H/A:H。Oracle 官方评级原文写的是高权限攻击者才能打,但研究员用只能建临时表、读不了任何现有表的账号就打通了——官方评级低估了实际门槛。
机制是窗口 BIT_OR 聚合的越界写:prepare 时按 511 字节分配计数器,执行时却能绑定更长的 BLOB,第 512 字节越界 64 字节;再用 184 行临时表把 next_free 指针精确挪位,劫持析构的虚调用。
修复随 2026 年 10 月 CPU(10 月 20 日发布)。但要注意:26.7 线已于 10 月 20 日 EOL,没有具名的修复版本,网上说的「26.7.2 已修」没有任何可靠来源证实;26.7 用户要升级到受支持的分支。EPSS 约 0.43%,未进 KEV。
04 ClickHouse:没有 CVE 的那条
ClickHouse 的洞是 RowBinary 长度回绕:把 format_binary_max_string_size 设成 0 之后,64 + UINT64_MAX 绕回 63,6144 字节溢出打到 system(),研究员在 26.7.5.10 上复现出了 shell。
这个洞没有 CVE,9 月就修了(26.9 及以上,回溯到 26.8.3.41、26.7.7.30、26.6.5.55、26.3.32.8)。网上有人编造了一个编号「CVE-2026-116332」,没有任何来源佐证,别引用。
05 DBA 该做什么
先打补丁,再收权限,分两条线:
| 产品 | 洞 | 修复版本 |
|---|---|---|
| Oracle Database | CVE-2026-114819(Oracle Text) | 11 月 CPU |
| ORDS | CVE-2026-91609(GraphQL) | 10 月 CPU,升到 26.2.1 之后 |
| PostgreSQL | CVE-2026-116331 | 18.7 / 17.12 / 16.16 / 15.20 / 14.25 |
| MySQL | CVE-2026-101786 | 10 月 CPU;26.7 线已 EOL,升级分支 |
| ClickHouse | 无 CVE(RowBinary 回绕) | 26.9+,或回溯版本 |
收权限那条线只对 PG、MySQL、ClickHouse 三条有效:它们走的都是「能建临时对象」这个口子。收掉不必要的 TEMPORARY 权限和建临时表的权力,审账号不能只看能读什么,还得看能建什么。Oracle 那条收权限没用——链路从登录前开始,唯一的办法是打补丁,外加别把 ORDS 的端点挂在公网上。
06 利用状态
截至 11 月 21 日发稿:四个 CVE 全未进 KEV,EPSS 全低于 0.6%(116331 约 0.59%、101786 约 0.43%、114819 约 0.42%、91609 约 0.37%);四条链都没被独立复现过,没有公开的在野利用报告;PG 的 PoC 是研究者自己发布的,Oracle 链没有公开 PoC。
一句提醒:没进 KEV、EPSS 低,不等于不危险。KEV 只收已有在野利用的洞,EPSS 是对未来 30 天被利用概率的估计——这批洞才公开三天,两个指标都还没来得及反应。Oracle 那条 9.9 分、不用登录的组合摆在那里,暴露在公网上的 ORDS 不宜久留。
参考资料
[1] THN:Researcher Demonstrates Database RCE Exploits Affecting PostgreSQL, MySQL and Oracle:https://thehackernews.com/2026/11/researcher-demonstrates-database-rce.html
[2] Depthfirst:Narrow Grants, Wide Engines: Reaching Native Database Attack Surface from Minimal SQL Roles:https://depthfirst.com/research/narrow-grants-wide-engines
[3] Oracle 2026 年 11 月 CSPU 风险矩阵:https://www.oracle.com/security-alerts/cspunov2026verbose.html
[4] Oracle 2026 年 10 月 CPU 通告:https://www.oracle.com/security-alerts/cpuoct2026.html
[5] NVD:CVE-2026-116331:https://nvd.nist.gov/vuln/detail/CVE-2026-116331
[6] FIRST EPSS(2026-11-21 查询):https://api.first.org/data/v1/epss?cve=CVE-2026-116331,CVE-2026-101786,CVE-2026-114819,CVE-2026-91609
原文作者: liups.com
原文链接: https://liups.com/posts/d760f38c/
许可协议: 知识共享署名-非商业性使用 4.0 国际许可协议